La tienda que vendía productos por un céntimo

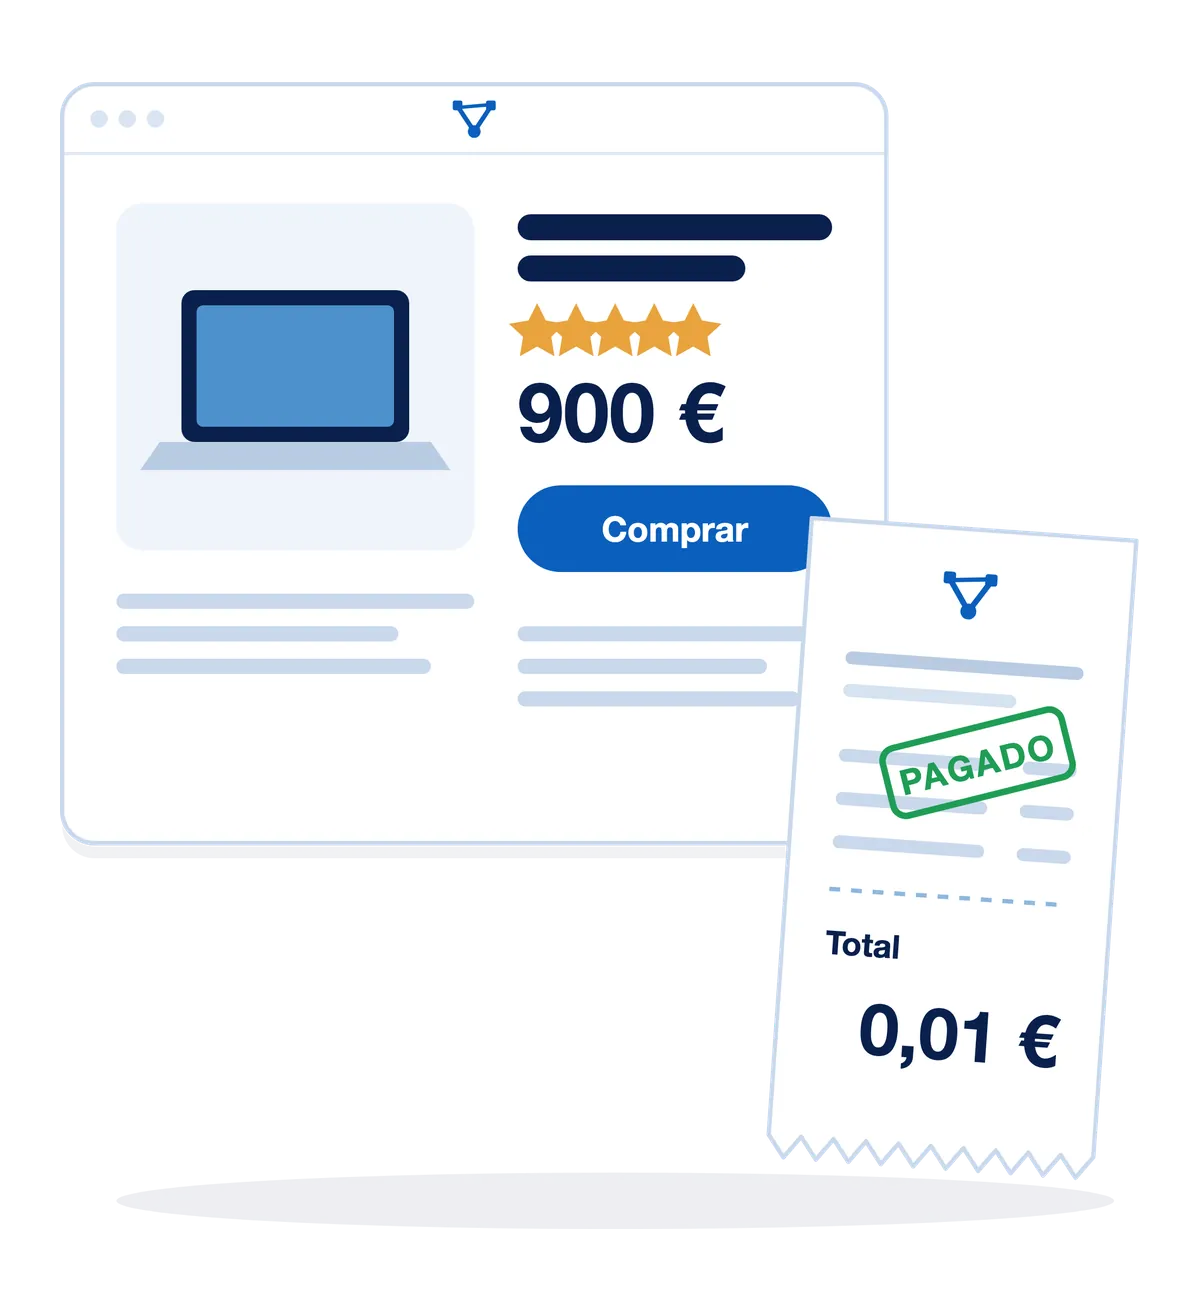
Al revisar las ventas de una tienda online, una persona del equipo detectó una operación inexplicable: alguien había comprado un artículo de 900 € por solo un céntimo.

El precio del producto aparecía correctamente en la web. Nadie había modificado la base de datos, no existía ningún descuento y el sistema de pago había registrado la operación como válida.

Todo indicaba que la compra se había realizado con normalidad. Sin embargo, el importe cobrado no tenía ninguna explicación aparente.

¿Cómo consiguió cambiar el precio sin modificar la web ni acceder al servidor?
Cómo se resuelven los casos
Página de un producto de 900 € junto a un tique de compra de 0,01 € marcado como pagado

Pistas

Muéstralas de una en una, solo cuando hagan falta.

Solución

El comprador manipuló el precio que se enviaba al servidor, y la tienda aceptó el importe modificado sin comprobarlo.

¿Cómo ocurrió?

Al añadir el producto al carrito, el navegador enviaba una petición HTTP al servidor. En esta tienda, la petición incluía un parámetro price con el precio expresado en céntimos. Para un artículo de 900 €, el valor era 90000.

La persona usó Burp Suite, una herramienta de análisis de seguridad web, para interceptar la petición. Cambió el valor de price a 1 y envió la petición modificada.

Petición original
price=90000900 €
Petición modificada
price=10,01 €

El pedido se completó por un céntimo.

¿Cómo se evitaba?

Para evitar este problema, el navegador debería enviar únicamente el identificador del producto y la cantidad. El servidor tendría que consultar el precio en su propio catálogo y calcular el importe final, sin confiar en el precio recibido del navegador.

Para saber más

Este caso se inspira en el laboratorio Excessive trust in client-side controls, de PortSwigger Web Security Academy, donde se muestra cómo modificar el precio de un producto mediante Burp Suite.

La recomendación sobre el cálculo de precios y totales está recogida en la Guía de OWASP sobre seguridad de la lógica de negocio (Open Worldwide Application Security Project).

¿Tienes una historia que merezca una investigación?

Propón un caso

Un proyecto de Eniun

¿Cómo se resuelven los casos?

Cada caso presenta una situación misteriosa que parece no tener explicación.

Una persona hace de moderadora y conoce la solución. Lee el misterio al resto del grupo, que deberá investigar qué ocurrió planteando preguntas, debatiendo hipótesis y utilizando sus conocimientos.

Podéis proyectar el enunciado en una pantalla para leerlo en común y volver a consultarlo cuando queráis durante el debate.

La persona moderadora puede orientar la conversación sin revelar directamente la respuesta. Si el grupo se atasca, cada caso ofrece tres pistas graduadas en «Pistas», que pueden mostrarse de una en una.

Cuando la persona moderadora confirme que el grupo ha dado con la respuesta, podréis abrir la solución pulsando «Ver respuesta».

También puedes resolver los casos por tu cuenta: lee la historia, intenta encontrar una explicación y utiliza las pistas solo cuando las necesites.