El cartel que cambió de destino

Un centro educativo colocó varios carteles con un código QR para que el alumnado pudiera acceder a una actividad.

Durante los primeros días, todo funcionaba correctamente.

Sin embargo, algunas personas comenzaron a informar de que, al escanear el código, aparecía una página que solicitaba introducir su usuario y contraseña. Solo ocurría con algunos de los carteles: otros, idénticos, seguían llevando a la actividad.

El profesorado comprobó que la dirección original de la actividad seguía funcionando y que nadie había modificado la web.

¿Cómo era posible que los códigos QR de los carteles llevaran a una página fraudulenta si la web original no había cambiado?
Cómo se resuelven los casos
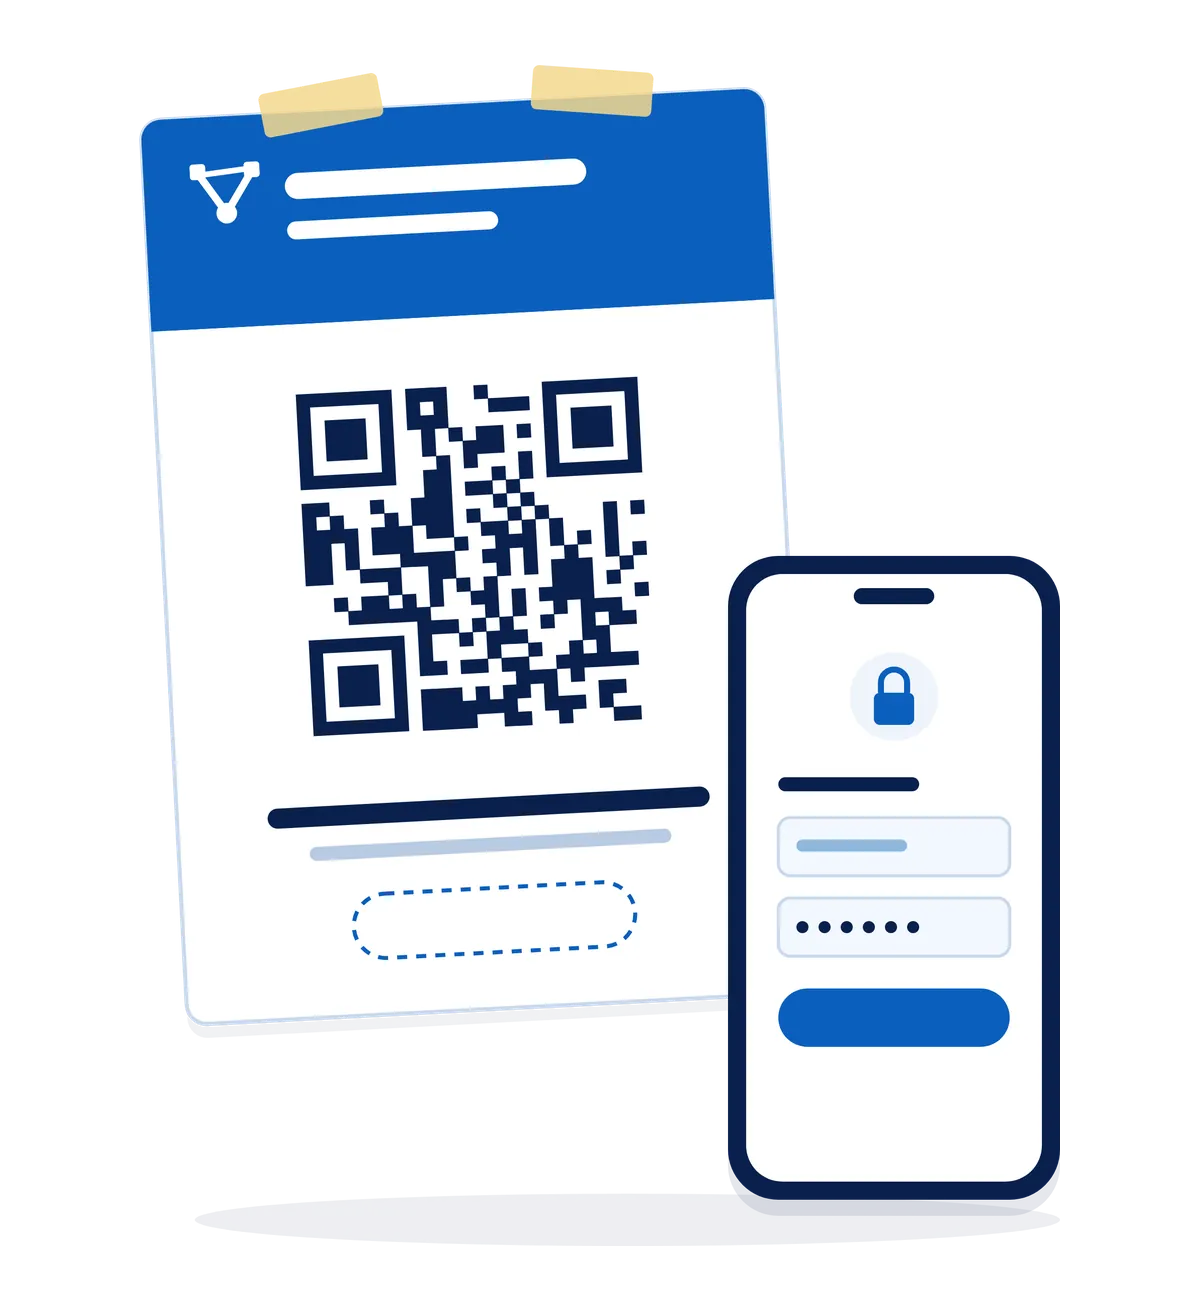
Cartel con un código QR junto a un móvil que muestra una página de inicio de sesión

Pistas

Muéstralas de una en una, solo cuando hagan falta.

Solución

Alguien había pegado códigos QR falsos encima de los originales de algunos carteles. Al escanearlos, el alumnado accedía a una página fraudulenta que imitaba la actividad y solicitaba sus credenciales.

¿Cómo ocurrió?

Los códigos QR originales dirigían a la web legítima del centro educativo. Sin embargo, una persona había colocado pequeñas pegatinas con otros códigos QR sobre algunos de los carteles.

Estos nuevos códigos contenían una dirección web diferente, preparada para llevar a una página que imitaba la original.

El engaño funcionaba de la siguiente manera:

  1. El alumnado escaneaba el código QR del cartel sin darse cuenta de que había una pegatina sobre el original.
  2. El dispositivo abría la dirección web incluida en el código falso.
  3. Aparecía una página que imitaba la actividad y solicitaba un usuario y una contraseña.
  4. Si alguien introducía sus credenciales, estas podían quedar en manos de quien había preparado la página fraudulenta.

La web original nunca había sido modificada. El ataque se había producido sustituyendo físicamente el código QR que escaneaban las personas.

Esta técnica se conoce como quishing, una modalidad de phishing que utiliza códigos QR para dirigir a las víctimas a sitios fraudulentos.

¿Cómo se podía evitar?

El centro educativo debía retirar los códigos QR manipulados y revisar el resto de los carteles para comprobar que no hubiera más pegatinas.

También era importante advertir al alumnado de que no introdujera sus credenciales en páginas sospechosas y recordar que, antes de iniciar sesión, debía comprobar la dirección web a la que había accedido.

Si alguna persona había introducido su contraseña en la página fraudulenta, debía cambiarla cuanto antes y comunicarlo al centro para que se pudieran tomar las medidas de seguridad necesarias.

Para saber más

¿Tienes una historia que merezca una investigación?

Propón un caso

Un proyecto de Eniun

¿Cómo se resuelven los casos?

Cada caso presenta una situación misteriosa que parece no tener explicación.

Una persona hace de moderadora y conoce la solución. Lee el misterio al resto del grupo, que deberá investigar qué ocurrió planteando preguntas, debatiendo hipótesis y utilizando sus conocimientos.

Podéis proyectar el enunciado en una pantalla para leerlo en común y volver a consultarlo cuando queráis durante el debate.

La persona moderadora puede orientar la conversación sin revelar directamente la respuesta. Si el grupo se atasca, cada caso ofrece tres pistas graduadas en «Pistas», que pueden mostrarse de una en una.

Cuando la persona moderadora confirme que el grupo ha dado con la respuesta, podréis abrir la solución pulsando «Ver respuesta».

También puedes resolver los casos por tu cuenta: lee la historia, intenta encontrar una explicación y utiliza las pistas solo cuando las necesites.